Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Virtual Meeting Room
Top-Angebote
Produkte zum Begriff Virtual Meeting Room:
-
Roomz Meeting Room Sensor, Konferenzgerät ZubehörDer ROOMZ Sensor ist die ideale Ergänzung zum ROOMZ Display für Sitzungszimmer. Nach der einfachen Installation erkennt der Sensor die An- oder Abwesenheit von Teilnehmenden und gibt bei Leerbuchungen den Raum automatisch wieder frei. Somit können Sie Ihre Ressourcen optimal nutzen. Der ROOMZ Sensor liefert zudem wertvolle Informationen zur effektiven Auslastung in Echtzeit; mit dem Desk Sensor auch für Arbeitsplätze im SharedDesk-Bereich. Einfache Installation Keine Kabel – der ROOMZ Sensor ist innerhalb von Minuten installiert und verbindet sich mit einem bestehenden WiFi-Netzwerk. Zuverlässig Der ROOMZ Sensor arbeitet mit patentierten Algorithmen, um die Präsenz von Personen mit hoher Verlässlichkeit zu erkennen. Diskret ROOMZ Sensoren messen passiv und komplett anonym. Das Design ist bewusst diskret und unauffällig gehalten. Flexibel ROOMZ Sensoren können sowohl einzeln als auch kombiniert mit anderen ROOMZ Komponenten betrieben werden. Sie lassen sich einfach neu platzieren und bieten so maximale Flexibilität im Einsatz.239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
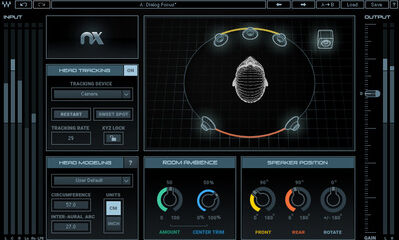
Waves Nx - Virtual Mix RoomWaves Nx - Virtual Mix Room over Headphones (ESD); Monitoring-Plugin; virtueller akustisch optimierter Regieraum für die Nutzung bei Aufnahme oder Mischung mit Kopfhörer; ermöglicht Surroundmischungen über Kopfhörer; individuelle, auf den eigenen Kopf abgestimmte Parameter speicherbar; Head-Tracking mit wählbarer Quelle; Raumgröße und Lautsprecherpositionen einstellbar34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HP POLY PrivateConnect Powered by Pexip Virtual Meeting Room License Teamabonnement 1 Jahr 500 static VMR kundenspezifisch (U86K7PX)Produktbeschreibung: HP POLY PrivateConnect Powered by Pexip Virtual Meeting Room License - Teamabonnement (1 Jahr) - 500 static VMR, Produkttyp: Teamabonnement - 1 Jahr, Kategorie: Internet- & Kommunikationsanwendungen - Videokonferenzen, Anzahl Lizenzen: 500 static VMR, Lizenzpreise: Kundenspezifisch3750,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lindy Meeting Room Dock 60w, Konferenzgerät, SchwarzDas Lindy Meeting Room Dock 60W ist ein leistungsstarkes Konferenzgerät, das für moderne Besprechungsräume konzipiert wurde. Mit einer maximalen Auflösung von 3840 x 2160 Pixeln und einer Bildwiederholrate von bis zu 60 fps bietet es eine hervorragende Bildqualität für Videokonferenzen und Präsentationen. Die hohe Datenübertragungsrate von 18 Gbit/s gewährleistet eine schnelle und zuverlässige Verbindung, während die Unterstützung für verschiedene Anschlüsse, einschliesslich HDMI und USB, vielseitige Einsatzmöglichkeiten bietet. Das Dock ist mit einem AC-Netzadapter ausgestattet und benötigt eine Gleichstromversorgung von 24 V, was es zu einer praktischen Lösung für den täglichen Einsatz macht. Mit einem kompakten Design und einem Gewicht von nur 270 g ist es einfach zu transportieren und zu installieren, wodurch es ideal für dynamische Arbeitsumgebungen ist. - Maximale Auflösung von 3840 x 2160 Pixeln - Datenübertragungsrate von bis zu 18 Gbit/s - Unterstützt bis zu 60 fps für flüssige Videos - Vielseitige Anschlussmöglichkeiten mit HDMI und USB.343,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Virtual Meeting Room:
-
Roomz Meeting Room Sensor, Konferenzgerät ZubehörDer ROOMZ Sensor ist die ideale Ergänzung zum ROOMZ Display für Sitzungszimmer. Nach der einfachen Installation erkennt der Sensor die An- oder Abwesenheit von Teilnehmenden und gibt bei Leerbuchungen den Raum automatisch wieder frei. Somit können Sie Ihre Ressourcen optimal nutzen. Der ROOMZ Sensor liefert zudem wertvolle Informationen zur effektiven Auslastung in Echtzeit; mit dem Desk Sensor auch für Arbeitsplätze im SharedDesk-Bereich. Einfache Installation Keine Kabel – der ROOMZ Sensor ist innerhalb von Minuten installiert und verbindet sich mit einem bestehenden WiFi-Netzwerk. Zuverlässig Der ROOMZ Sensor arbeitet mit patentierten Algorithmen, um die Präsenz von Personen mit hoher Verlässlichkeit zu erkennen. Diskret ROOMZ Sensoren messen passiv und komplett anonym. Das Design ist bewusst diskret und unauffällig gehalten. Flexibel ROOMZ Sensoren können sowohl einzeln als auch kombiniert mit anderen ROOMZ Komponenten betrieben werden. Sie lassen sich einfach neu platzieren und bieten so maximale Flexibilität im Einsatz.239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waves Nx - Virtual Mix RoomWaves Nx - Virtual Mix Room over Headphones (ESD); Monitoring-Plugin; virtueller akustisch optimierter Regieraum für die Nutzung bei Aufnahme oder Mischung mit Kopfhörer; ermöglicht Surroundmischungen über Kopfhörer; individuelle, auf den eigenen Kopf abgestimmte Parameter speicherbar; Head-Tracking mit wählbarer Quelle; Raumgröße und Lautsprecherpositionen einstellbar34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Virtual Meeting Room
-
HP POLY PrivateConnect Powered by Pexip Virtual Meeting Room License Teamabonnement 1 Jahr 500 static VMR kundenspezifisch (U86K7PX)Produktbeschreibung: HP POLY PrivateConnect Powered by Pexip Virtual Meeting Room License - Teamabonnement (1 Jahr) - 500 static VMR, Produkttyp: Teamabonnement - 1 Jahr, Kategorie: Internet- & Kommunikationsanwendungen - Videokonferenzen, Anzahl Lizenzen: 500 static VMR, Lizenzpreise: Kundenspezifisch3750,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lindy Meeting Room Dock 60w, Konferenzgerät, SchwarzDas Lindy Meeting Room Dock 60W ist ein leistungsstarkes Konferenzgerät, das für moderne Besprechungsräume konzipiert wurde. Mit einer maximalen Auflösung von 3840 x 2160 Pixeln und einer Bildwiederholrate von bis zu 60 fps bietet es eine hervorragende Bildqualität für Videokonferenzen und Präsentationen. Die hohe Datenübertragungsrate von 18 Gbit/s gewährleistet eine schnelle und zuverlässige Verbindung, während die Unterstützung für verschiedene Anschlüsse, einschliesslich HDMI und USB, vielseitige Einsatzmöglichkeiten bietet. Das Dock ist mit einem AC-Netzadapter ausgestattet und benötigt eine Gleichstromversorgung von 24 V, was es zu einer praktischen Lösung für den täglichen Einsatz macht. Mit einem kompakten Design und einem Gewicht von nur 270 g ist es einfach zu transportieren und zu installieren, wodurch es ideal für dynamische Arbeitsumgebungen ist. - Maximale Auflösung von 3840 x 2160 Pixeln - Datenübertragungsrate von bis zu 18 Gbit/s - Unterstützt bis zu 60 fps für flüssige Videos - Vielseitige Anschlussmöglichkeiten mit HDMI und USB.343,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
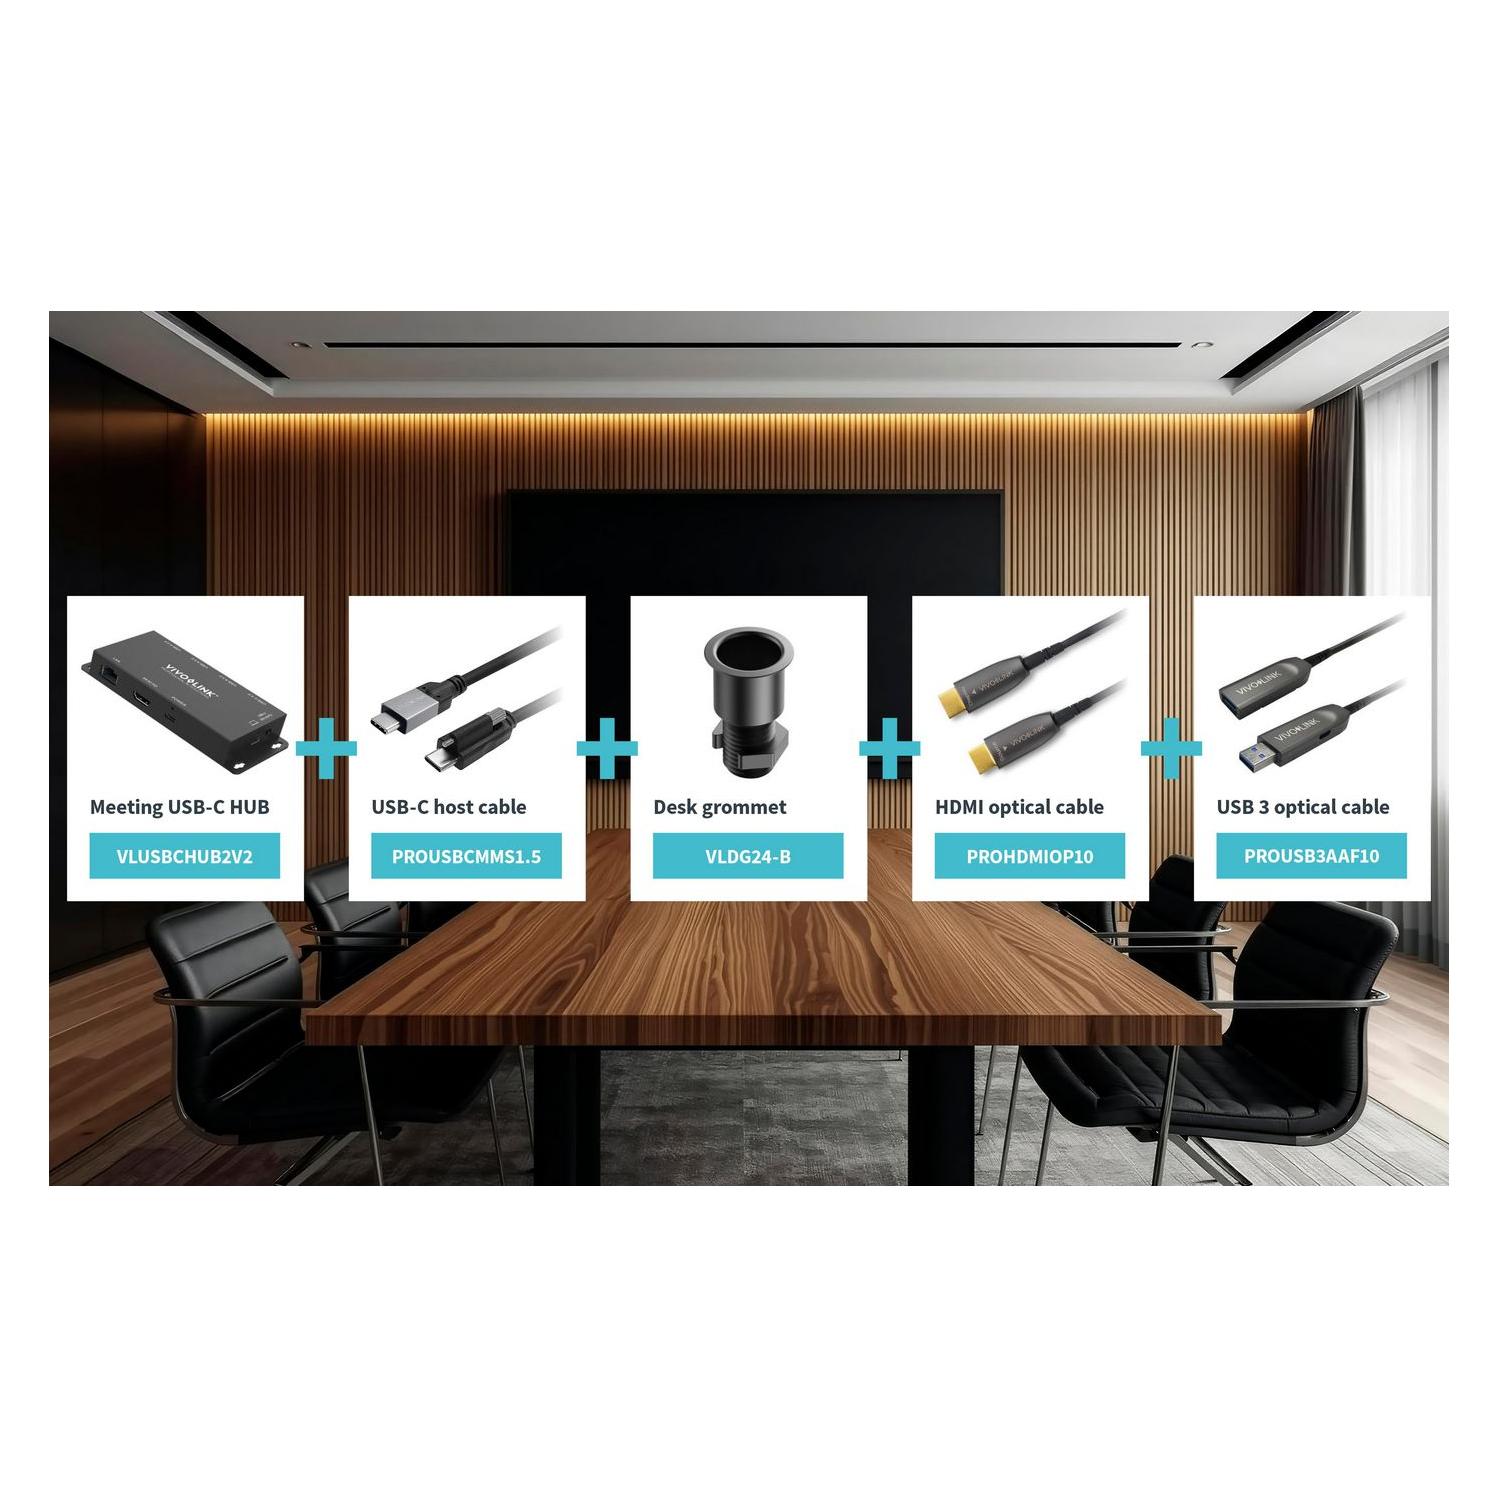
Vivolink Meeting Room Package small, Konferenzgerät ZubehörVerwandeln Sie jeden Besprechungsraum in einen Plug-and-Play-Kollaborationsraum. Mit über 15.000 erfolgreichen Installationen in ganz Europa bieten wir zuverlässige, einfach zu installierende Lösungen, die auf die Grösse Ihres Raumes zugeschnitten sind. Nutzung: Mit diesem Paket wird ein USB-C-Kabel in den Besprechungstisch integriert, um ein ansprechendes und sauberes Erscheinungsbild zu gewährleisten. Wenn ein Benutzer einen Laptop anschliesst, wird dieser automatisch mit dem Bildschirm und den USB-Geräten im Raum verbunden. Der Laptop wird aufgeladen und ist auch mit dem LAN-Netzwerk verbunden, sofern das LAN-Kabel angeschlossen ist. Plug-and-Play: Einfache Einrichtung mit allen erforderlichen Kabeln und Montagematerialien. Skalierbar: Pakete für kleine, mittlere und grosse Räume – fügen Sie einfach Ihr bevorzugtes Display und AV hinzu. Professionelle Integration: Entwickelt für AV-Integratoren, um Räume mühelos zu kalkulieren. Das Paket besteht aus folgenden Artikeln: Besprechungsraum USB-C HUB: VLUSBCHUB2V2 1,5 m USB-C HOST-Kabel mit Verriegelung: PROUSBCMMS1.5 Tischdurchführung: VLDG24-B 10 m HDMI-Kabel optisch vom HUB zum Monitor: PROHDMIOP10 10 m USB3-Kabel optisch vom HUB zu USB-Geräten: PROUSB3AAF10.1058,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.